Pillole
Tutto quello che sappiamo sul furto miliardario a Binance. Un finto colloquio di lavoro, tre computer compromessi e la firma della Corea del Nord: come è stato possibile e chi pagherà il conto.
Il 29 ottobre 2026 Binance, il più grande exchange di criptovalute al mondo, ha subito il furto informatico più grave di sempre. Sono spariti circa 6,3 miliardi di dollari, oltre quattro volte il precedente record, gli 1,5 miliardi di Bybit nel 2025. E non sbaglia chi la definisce la più grande rapina in banca della storia, compiuta alla velocità di Internet.
La vicenda riguarda anche chi non ha mai comprato una sola criptovaluta, o una sua frazione, perché mostra quanto sia fragile l’infrastruttura di un mercato con milioni di utenti, quanto contino le regole, come quelle che l’Europa ha appena iniziato ad applicare, e quanto in fretta le truffe si infilino nelle crepe di ogni crisi.
Ne ha parlato anche Simone Pieranni nel suo pocast "Altri Orienti".
Miliardi spariti in pochi minuti, una preparazione che dura da anni. Quando il capitalismo finanziario incontro la dinastia dei Kim.
Wu Ming ha dato l’annuncio, i dettagli e le istruzioni del caso: il loro canale su Telegram è ufficialmente chiuso, è andata, si passa oltre. Cresce il desiderio e la pratica di abbandonare le Big tech al proprio destino.
"Abbiamo aperto una «stanza pubblica», diciamo dunque una sala, in Matrix. Per la precisione nel nodo Matrix di Byte::a, di cui parleremo tra poco.
È una nuova versione del vecchio canale, ma in uno spazio sicuro e non commerciale, con una tecnologia criptata e che non estrae dati.
Chi vorrà entrare in sala sarà la benvenuta, ma non forziamo nessuno. Se non vuoi lasciare Telegram, potrai ricevere comunque i nostri aggiornamenti, perché nell’andarcene abbiamo lasciato lì un automa. Lo immaginiamo con le fattezze di Bender in Futurama. Farà lui il lavoro sporco, in mezzo alla sbobba IA, alle crypto-truffe e ai deliri del sciur Duròv dale bele braghe nere."
Grazie a Radio Blackout e al podcast Piede Sinistro ci occupiamo di quanto succede in Texas e in Sardegna.
TEXAS
Radio Backout intervista a una compagna della redazione di Reboot, fanzine nata dall’opposizione contro i data centers, che approfondisce in modo esteso la relazione tra proliferazione dei data centers, economia dell’AI e riorganizzazione capitalista.
SARDEGNA
La storia del grande data center nell'ex miniera di carbone di Nuraxi Figus a Gonnesa sta facendo molto discutere, sollevando interrogativi cruciali sulla gestione del territorio e sulla sovranità digitale. In compagnia di Lisa Ferreli, direttrice di Sardegna Oltre, analizziamo i dettagli di questa inchiesta.
Scopriamo cosa c'è dietro le quinte di un progetto presentato come intervento di preminente interesse strategico nazionale e perché, ancora una volta, la Sardegna rischia di fare da discarica senza un reale coinvolgimento delle comunità locali.Sardegna Oltre è nasce a maggio scorso come testata indipendente, ereditando in parte il percorso del precedente portale Sardegna che cambia.
Uno strumento che non vuole semplicemente riportare i fatti in modo superficiale, ma che cerca di entrare nel merito delle questioni che riguardano il territorio sardo, con uno sguardo critico, attento e rigoroso. E la vicenda del data center di Nuraxi Figus rientra perfettamente in questo tipo di giornalismo d'inchiesta.
In occasione della prima edizione dopo la decima del collaudatisssimo, con strabiliante audacia hack or d(A/) partirà dal giovedì pomeriggio e terminerà con i consueti TenMinutesTalk alla sera del sabato, farcito di laboratori, programmi ad alta variabilità, cibarie e sociali.
3 giorni di Autogestione, difesa digitale, laboratori, hacking, seminari, antifascismo, contaminazione, chiacchiere, retrogaming.
Un programma molto interessante e, come tradizione, in continua evoluzione attraverserà la tre giorni, che avrà luogo al Vag61 a Bologna, in via Paolo Fabbri, 110.
Tutte le info e il programma completo si trova sul sito di Hack or d(A/I) 2026
Apriamo con un intervento di una compagna che ci racconta dei progetti di Data Center in Puglia e delle mobilitazioni territoriali che si stanno organizzando per opporsi a questa ennesima speculazione.
Proseguiamo con un racconto dalla giornata di Resistenze Digitali al CSOA I pò di Marino, dove si è parlato di server autogestiti. Diamo anche degli aggiornamenti su quanto si sta muovendo nei Paesi Bassi, dove è stata fatta una nuova interrogazione parlamentare sul tema, e dove la stessa rete di 37 associazioni che aveva scritto una prima lettera al governo chiedendo misure in difesa di Autistici/Inventati, ne ha ora scritta una seconda che alla luce dei nuovi sviluppi chiede ulteriori misure.
Raccontiamo di come anche progetti grandi come il Kernel Linux stanno faticando a resistere al carico di richieste fatto da Bot legati alla cosiddetta Intelligenza Artificiale, anche grazie ad un nuovo modello di mercificazione legato all'installazione di app.
Chiudiamo con gli appuntamenti dei prossimi giorni.
Piede sinistro ha dedicato una puntata alla relazione tra i Data center e le elezioni di midterm negli Stati Uniti che hanno segnato un vero e proprio terremoto politico, infliggendo una dura battuta d'arresto all'amministrazione Trump e ai giganti della Silicon Valley. Ma sotto la superficie, la vera risorsa in gioco è l'intelligenza artificiale e il consenso pubblico. In questa puntata esploriamo come la questione data center, a detta di diversi analisti, è stata cruciale per la sconfitta di Trump. Ma ai giganti del Tech non è andata così male, nonostante quel che si racconta, perché in California la proposta di tassare i super ricchi, la Proposition 40, non è passata.
Ascolta il podcast di Piede Sinistro
Radio Blackout ha dedicato ampio spazio a Stop Dirty Data Centers 2026, giornate di lotte – locali e internazionali – contro la proliferazione di queste strutture, indetta per il 6 e 7 novembre 2026.
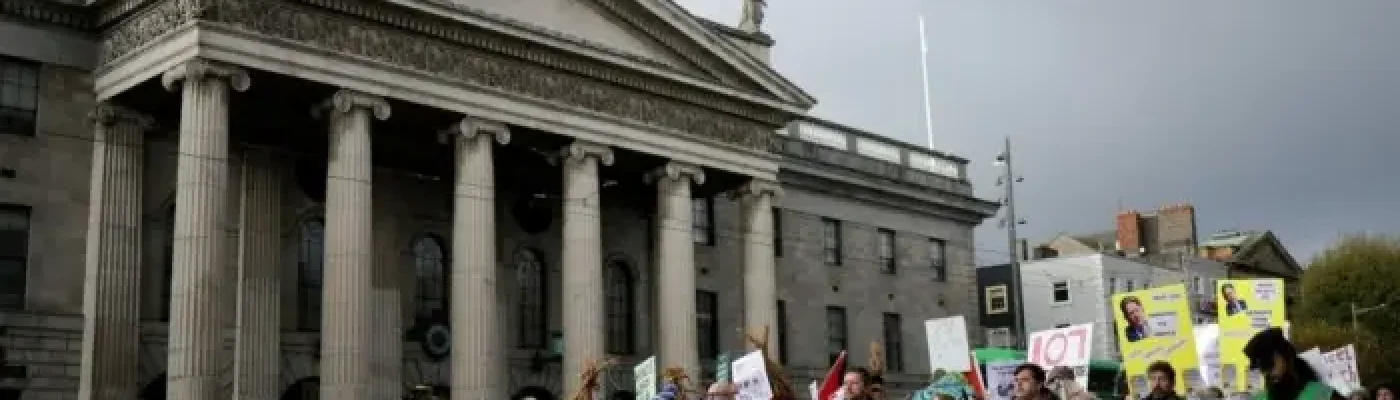
Lotta in Olanda e collettivo Geef Tegengas; contributo da Trino su nucleare e data centers; lotta in Germania, collettivo Ende Galände, Cables of Resistance e mappatura di realizzata da Heisse Luft; sguardo sulle lotte locali con i comitati contro i data center di Lucento, Moncalieri e Caselle; l’Anti Datacenter Alliance di Blackpool (UK) sulla devastazione di habitat umani e non-umani; la deforestazione operata da Google in Finlandia; la lotta del collettivo No es sequíaes saqueo in Aragona (Spagna) e le similitudini con la speculazione in Italia; la mobilitazione in Svizzera di Data Center Nein Danke; gli effetti della proliferazione a Dublino.
Mentre ci si interroga se all’indebolimento di Trump corrisponderà minor potere per le Big Tech, il Consiglio europeo decide di regalare ai colossi della AI tutti i dati dei cittadini europei superando ogni vincolo normativo esistente. Solo il Parlamento europeo potrebbe bloccare il provvedimento.
“Esproprio digitale”, l’hanno definito. Anzi, l’ha definito: le parole sono di Max Schrems, un giovane avvocato austriaco che ha fondato un’associazione per la difesa dei diritti violati dalle Big Tech (NOYB – none of your business) e famoso perché, quasi da solo, ha costretto due volte l’Europa a cancellare accordi capestro con gli Stati Uniti. Accordi dichiarati illegittimi con sentenze che, appunto, sono state definite col suo nome: Schrems1 e Schrems2. Ora però, anche per lui, sarà tutto più difficile: perché in ballo non ci sono intese fra governi ma una nuova normativa. Una nuova legge europea che rischia di azzerare tutte le conquiste legislative del vecchio continente a difesa dei diritti digitali.
Per capire: si sta parlando di dati. Di dati, tutti i dati senza più alcuna protezione, che l’Europa sta per “regalare” a OpenAI, Anthropic, Google, Meta e SpaceX e tutti gli altri colossi dell’intelligenza artificiale. Manca solo un passaggio e poi sarà definitivamente sancito che gli interessi delle Big Tech valgono più del diritto alla privacy, del diritto alla “non sorveglianza”. Del diritto a non essere profilati e discriminati.
Puntata del 2 novembre 2026. Palantir ci sorveglia, ma con che genere di Intelligenza Artificiale? Note dall'assemblea pre-Hackmeeting: gli hacklab crescono, i server si organizzano; intervista a cisti.org.
Apriamo parlando di Palantir, l'azienda che fa sistemi di sorveglianza e li vende come "software basato su Intelligenza Artificiale per prendere decisioni in sistemi critici governativi e commerciali". Oltre a ripercorrere alcune delle sue malefatte, cerchiamo di capire di quale tipo di Intelligenza Artificiale stiamo parlando, scoprendo un inaspettato ritorno dei modelli simbolici, forse démodé ma ancora efficaci.
Da qui in poi proseguiamo solo con buone notizie!
Parliamo di Hackmeeting, e dell'assemblea prehackmeeting che si è svolta ieri. La notizia più importante è che abbiamo un luogo per Hackmeeting 2027: SOS Fornace, Rho (MI). La data è ancora da definire, comunque intorno al 2 Giugno.
Nell'assemblea si nota che gli hacklab continuano a crescere, e cercano di sviscerare i problemi comuni che vengono affrontati. Interessante la discussione sui server autogestiti, di cui riportiamo alcuni assaggi che ci sembrano di particolare interesse.
A seguire, Il Calendarione delle prossime iniziative legate al mondo dell'hacking. Nel legerlo, abbiamo dimenticato di segnalare "Sulla pelle della Palestina", in cui tra le altre cose si parlerà della sorveglianza israeliana.
Concludiamo con l'intervista a cisti.org, server autogestito dell'hacklab Underscore di Torino.
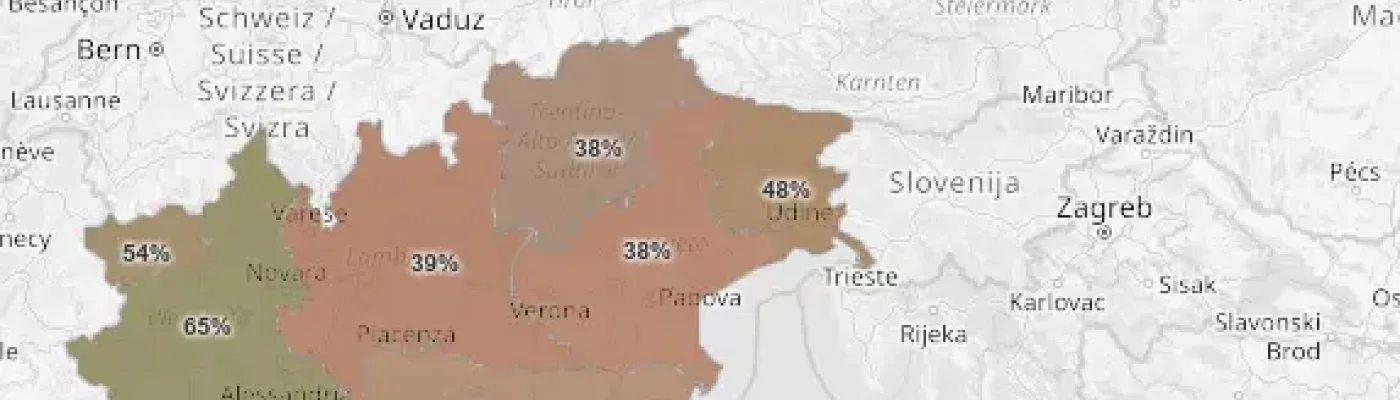
L'osservatorio nazionale della Sovranità Digitale ha prodotto una mappa interattiva che mostra quale provider gestisce la posta elettronica ufficiale di regioni, province e comuni italiani (~8.000 enti, fonte: IndicePA) — basata su analisi pubblica dei record DNS. I provider statunitensi (Microsoft 365, Google Workspace, AWS) sono soggetti al CLOUD Act, che consente alle autorità USA di richiedere dati archiviati indipendentemente dalla loro localizzazione fisica. Questo solleva preoccupazioni concrete di sovranità digitale per la PA italiana.
Per ogni dominio di un ente pubblico italiano sono interrogati i record DNS pubblici (MX, SPF, CNAME, DKIM, autodiscover, TXT) e sono classificati in ordine di priorità.
La mappa mostra la situazione della PA centrale, delle Regioni, delle Province, dei comuni e delle scuole. Ne emerge una situazione desolante in cui ancora una volta le Big Tech la fanno da padrone. Quasi il 50% degli enti monitorati ha affidato le proprie mail ai giganti USA. Fa particolare impressione l'agenzia per Cybersicurezza Nazionale che ha affidato le email dei propri dipendenti e collaboratori a Microsoft 365.
Peggio di tutti, naturalmente, scuole e uninversità che per il 78% hanno affidato le email (e i dati) di dipendenti e studenti ad aziende statunitenzi che devono sottostare al Cloud ACT USA, che è in aperto contrasto con il GDPR.
Mercoledì 11 novembre Carlo Milani (C.I.R.C.E.) sarà ospite del Centro Nexa su Internet & Società del Politecnico di Torino, che ogni due mercoledì del mese apre le sue porte non solo agli esperti e a tutti coloro i quali lavorano con Internet, ma anche ad appassionati e cittadini.
"Pedagogia hacker è tirare i fili delle nostre connessioni.
Abbiamo cominciato durante le formazioni di autodifesa digitale, per valorizzare quanto imparato negli hacklab. Molti i lati oscuri: suprematismo nerd; cooptazione da parte di agenzie, servizi, padroni vari; soluzionismo tecnologico e così via. L’accumulo di potere tecnico genera mostri di dominio tecnocratico.
In un decennio di laboratori, come C.I.R.C.E. abbiamo messo a punto attività formative e attivazioni personali. Ma l’alienazione tecnica continua ad aumentare.
Fare pedagogia hacker vuol dire osservare le continue catastrofi tecnologiche; fare un passo indietro, indagare i nostri vissuti per smascherare gli schemi di gioco dei sistemi alienanti in cui abitiamo.
Ci sono sempre esperienze: corpi, umani e non. Dietro le interfacce, il lavorio di gigantesche megamacchine; insieme a noi, altri umani, ingranaggi fra gli ingranaggi. Tiriamo i fili delle nostre automazioni per scoprire cosa c’è sotto: i demoni della tecnologia.
Letteralmente. Costruire tecnologie conviviali significa auto-limitarsi. Condividere, cioè assegnare compiti ai demoni appropriati, in maniera equa. Si potranno allora ospitare banchetti, ed evitare strazio e sofferenze.
Per valutare le tecnologie ci serve un metodo. Abbiamo ripreso l’allegoria del cibo e l’abbiamo traslata nel digitale. Quali sono i “nutrienti” delle tecnologie? Abbiamo individuato degli assi di valutazione, per sperimentare insieme."
Tutte le informazioni per partecipare al seminario si trovano sul sito del Centro Nexa